

Open Source ohne Wartung: Wem gehört eigentlich das Risiko?
Frei verfügbarer Quellcode und über viele Jahre gepflegte Projekte: Davon profitieren nicht nur andere Entwickler, sondern auch Unternehmen, die Open Source Software in ihren eigenen Produkten und Infrastrukturen einsetzen. Das ist attraktiv.
Für die Software fallen keine klassischen Lizenzkosten an und für zahlreiche Aufgaben existieren ausgereifte freie Lösungen. Interessant wird es, wenn ein oder mehrere Maintainer aufhören. Was geschieht dann mit einer Komponente, auf die sich vielleicht Tausende Anwendungen verlassen? Und welches Risiko entsteht daraus für Unternehmen, die diese Software professionell einsetzen? Eine Software kann sehr weit verbreitet sein und trotzdem von erstaunlich wenigen Menschen maßgeblich gepflegt werden.
Abhängig von wenigen
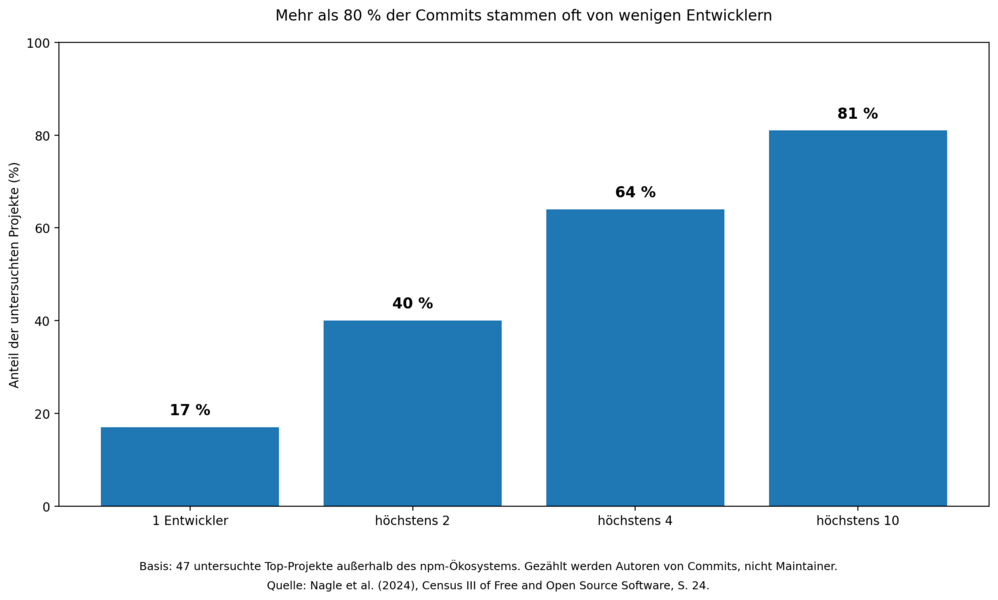
Wie stark sich die Arbeit an weit verbreiteten Open-Source-Projekten auf wenige Entwickler konzentrieren kann, zeigt der “Census III of Free and Open Source Software”. Für die 2024 veröffentlichte Untersuchung werteten die Linux Foundation, die Open Source Security Foundation und das Laboratory for Innovation Science at Harvard mehr als zwölf Millionen Beobachtungen von Open-Source-Bibliotheken in produktiv eingesetzten Anwendungen von über 10.000 Unternehmen aus [1]. Für 47 der 50 höchstplatzierten Projekte aus der versionsunabhängigen Liste direkter Abhängigkeiten außerhalb des npm-Ökosystems untersuchten die Autoren zusätzlich die Commits aus dem Jahr 2023. Bei 64 Prozent dieser Projekte stammten mehr als 80 Prozent der Commits von höchstens vier Entwicklern. Bei fast jedem fünften Projekt kam dieser Anteil sogar von einer einzigen Person [1].
Die Zahlen sagen allerdings nicht, wie viele Maintainer ein Projekt hat. Census III zählt die Autoren von Commits. Ein Contributor kann Code, Dokumentation oder Tests beisteuern, ohne Verantwortung für das Projekt zu übernehmen. Maintainer kümmern sich dagegen unter anderem um Reviews, Änderungen und Releases und verwalten je nach Projekt auch Zugriffs- und Veröffentlichungsrechte.
Tausende Anwendungen können also von einem Projekt abhängen, während nur wenige Menschen einen großen Teil der Arbeit am Code übernehmen. Aber Vorsicht: Eine geringe Zahl aktiver Entwickler bedeutet nicht automatisch, dass ein Projekt schlecht gepflegt oder unsicher ist. Sie führt allerdings dazu, dass Wissen und Verantwortung auf wenige Personen konzentriert sind [2].
Wenn Maintainer wegfallen
Maintainer bleiben einem Projekt nicht immer erhalten. Interessen ändern sich, andere Aufgaben werden wichtiger oder es fehlt schlichtweg die Zeit. Bei kleinen Projekten kann damit ein großer Teil des Wissens und der Verantwortung wegbrechen. Wie häufig das vorkommt, zeigt die 2025 veröffentlichte Studie "Abandonment and Resilience: Understanding Core Developer Turnover in Open-Source Software“. Dafür untersuchten die Autoren 36.464 Open-Source-Projekte auf GitHub. Bei knapp 90 Prozent fiel mindestens einmal das zuvor ermittelte Kernentwicklerteam für mindestens ein Jahr aus. In 70 Prozent dieser Fälle geschah das bereits innerhalb der ersten drei Jahre. Nur 27 Prozent fanden später wieder einen neuen Entwickler, der eine vergleichbar zentrale Rolle übernahm [2].
Wie schwierig eine Nachfolge werden kann, lässt sich bei XZ Utils sehen. Schon 2022 schrieb Lasse Collin auf der Mailingliste des Projekts, dass seine Möglichkeiten, sich um XZ zu kümmern, begrenzt seien. Er bezeichnete XZ als unbezahltes Hobbyprojekt und suchte nach weiteren Maintainern. Wenige Wochen später schrieb Collin, dass sich ein Co-Maintainer oder Nachfolger nicht einfach finden lasse. Die Person müsse die nötigen Fähigkeiten, Zeit und langfristiges Interesse mitbringen [3].
Was passiert, wenn diese Arbeit niemand übernimmt, zeigt Node Sass. Das Projekt verband Node.js mit der Sass-Implementierung LibSass und war lange ein verbreitetes Werkzeug im JavaScript-Umfeld. Im Juli 2024 erklärten die Entwickler Node Sass für beendet. Das letzte Release lag zu diesem Zeitpunkt bereits rund anderthalb Jahre zurück. Die verbliebenen Maintainer hätten nicht mehr genug Zeit, das Projekt weiter zu aktualisieren. Das npm-Paket wurde als veraltet markiert und das Repository archiviert. Anwender sollten auf Dart Sass wechseln [4].
Im Januar 2020 stand die Zukunft des in Rust geschriebenen Webframeworks Actix Web auf der Kippe. Nikolay Kim hatte sich entschieden, die Arbeit daran nicht fortzusetzen. Wenige Tage später schrieb er auf GitHub, dass viele Menschen von Actix abhingen. Die Repositories einfach zu löschen, wäre deshalb unfair. Kim übergab die Projektleitung an Yuki Okushi, der unter dem Namen JohnTitor bereits seit einem Jahr am Projekt mitarbeitete. Seine Hoffnung war, dass sich um Actix eine neue Entwicklergemeinschaft bilden würde. Und tatsächlich ging es mit Actix weiter. Auch 2026 wird das Projekt noch entwickelt, Pull Requests werden bearbeitet und neue Versionen veröffentlicht [5].
Ein Projekt muss nicht dauerhaft von einer einzelnen Person abhängen. Bei größeren Projekten können feste Governance-Strukturen regeln, wer Entscheidungen trifft, wie neue Maintainer hinzukommen und was passiert, wenn jemand seine Rolle abgibt. Die Cloud Native Computing Foundation, kurz CNCF, verlangt von ihren Graduated Projects dokumentierte Governance-Strukturen. Dazu gehören auch Wege, über die Contributor zu Committern oder Maintainern werden können. Die Projekte verwalten sich weiterhin selbst. Die CNCF ersetzt also nicht die Entwickler, bietet ihnen aber einen neutralen organisatorischen Rahmen und verschiedene Dienste für den Betrieb des Projekts [6].
Was die Wartungslücke bedeutet
Software verschwindet nicht, nur weil sie nicht mehr gepflegt wird. Sie läuft weiter und bleibt Bestandteil der Systeme, in denen sie eingesetzt wird. Gleichzeitig verändert sich ihre Umgebung. Eine Komponente, die heute problemlos funktioniert, kann deshalb irgendwann Anpassungen benötigen. Bleibt die Wartung aus, fehlen diese. Bei Sicherheitslücken wird das schnell kritisch. Wird eine Schwachstelle entdeckt, braucht es jemanden, der die Meldung entgegennimmt, sie bewertet und eine Korrektur entwickelt. Der Patch muss geprüft und als neue Version veröffentlicht werden. NIST weist darauf hin, dass Herkunft, Integrität, Support und Wartung vieler Open-Source-Projekte schwer einzuschätzen sind und sich von Projekt zu Projekt unterscheiden [7].
Soll das Projekt weitergeführt werden, müssen Zugriffs- und Veröffentlichungsrechte weitergegeben werden. Wie wichtig Vertrauen dabei ist, zeigte 2018 das npm-Paket event-stream. Ein neuer Maintainer übernahm die Pflege des weit verbreiteten Projekts und fügte später flatmap-stream als Abhängigkeit hinzu. Darin befand sich Schadcode, der gezielt die Bitcoin Wallet Copay angriff. npm beschrieb den Vorfall später als Social-Engineering-Angriff, bei dem der Angreifer die Maintainer-Rolle übernommen hatte [8].
Vom Projektproblem zum Unternehmensrisiko
Unternehmen bauen Open-Source-Komponenten in ihre Anwendungen und Infrastrukturen ein und übernehmen damit auch deren Abhängigkeiten. Endet die Wartung eines Projekts, stehen sie vor einem Problem. Eine Anwendung verwendet beispielsweise Framework A. Das benötigt Bibliothek B, die wiederum Bibliothek C einbindet. Bibliothek C ist damit eine indirekte Abhängigkeit. Endet die Wartung einer solchen Komponente, bleiben im Wesentlichen zwei Möglichkeiten: Die Komponente wird ersetzt oder die Wartung wird anders organisiert. Das kann durch eigene Patches geschehen oder durch einen externen Anbieter [9].
Red Hat macht das beispielsweise bei Paketen in Red Hat Enterprise Linux. Sicherheitskorrekturen aus neueren Upstream-Versionen werden teilweise auf ältere Versionen zurückportiert. Das kann auch dann geschehen, wenn die entsprechende Version vom ursprünglichen Projekt bereits nicht mehr unterstützt wird. Red Hat nennt als Beispiel PHP 5.3. Nachdem dessen Upstream Support 2014 ausgelaufen war, übernahm Red Hat einen später veröffentlichten Sicherheitsfix für die weiterhin ausgelieferten PHP-5.3-Pakete [10].
Dafür muss man allerdings erst einmal wissen, welche Komponenten im eigenen System stecken. Eine Software Bill of Materials, kurz SBOM, erfasst die Bestandteile einer Software und deren Beziehungen untereinander. Damit lassen sich auch Abhängigkeiten erkennen, die die eigene Anwendung nicht direkt verwendet [11]. Eine SBOM hilft dabei, Schwachstellen den betroffenen Komponenten zuzuordnen. Sie zeigt aber nicht, ob ein Projekt noch gepflegt wird, wie viele Maintainer daran arbeiten oder ob weitere Sicherheitsupdates erscheinen. Hinweise liefert unter anderem der OpenSSF Scorecard. Sein Check "Maintained" berücksichtigt, ob ein Repository archiviert wurde, wie regelmäßig in den vergangenen 90 Tagen Commits erfolgten und ob Maintainer oder andere Projektverantwortliche auf Meldungen reagieren [12]. Ein niedriger Wert bedeutet allerdings nicht automatisch, dass ein Projekt aufgegeben wurde. Manche Bibliotheken benötigen über längere Zeit schlicht keine Änderungen.
Wer trägt die Verantwortung?
Eine Open-Source-Lizenz ist kein Wartungsvertrag. Die MIT-Lizenz erlaubt die Nutzung, Veränderung und Weitergabe der Software, stellt sie aber ausdrücklich "as is", also ohne Gewährleistung, bereit [13]. Das Gleiche gilt für die GNU General Public License, kurz GPL. Dass der ursprüngliche Entwickler die Software auch in fünf oder zehn Jahren noch pflegt, versprechen beide Lizenzen nicht. Somit liegt das Risiko für die Funktionsfähigkeit der Software beim Nutzer [14].
Open Source zu nutzen und Open Source zu pflegen sind zwei verschiedene Dinge. Ein Unternehmen kann eine Bibliothek über Jahre produktiv einsetzen, ohne selbst einen Patch beizutragen oder sich an ihrer Wartung zu beteiligen. Solange Maintainer Fehler beheben, Releases veröffentlichen und auf Sicherheitsmeldungen reagieren, funktioniert das. Der Cyber Resilience Act, kurz CRA, macht klar, dass Hersteller, wenn sie Komponenten von Dritten verwenden, hier Open Source, darauf achten müssen, dass diese die Cybersicherheit des eigenen Produkts nicht gefährden. Findet ein Hersteller eine Schwachstelle in einer integrierten Open-Source-Komponente, muss er sie dem Maintainer melden und im eigenen Produkt beheben. Hat er dafür selbst eine Änderung entwickelt, muss er den relevanten Code oder die Dokumentation weitergeben [15].
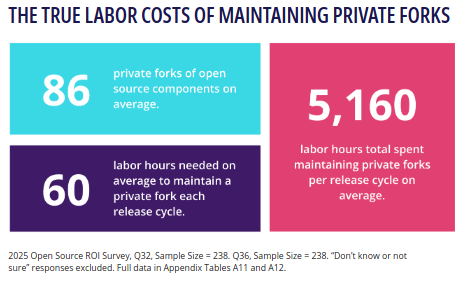
Hängt ein Produkt oder ein wichtiger Dienst dauerhaft von einer Open-Source-Komponente ab und fällt deren Wartung aus, kann ein eigener Fork eine Möglichkeit sein. Der vorhandene Code bleibt verfügbar und kann unabhängig vom ursprünglichen Projekt weiterentwickelt werden. Änderungen müssen dann allerdings selbst gepflegt, Fehler behoben und neue Versionen gebaut werden. Entwickeln sich ursprüngliches Projekt und Fork auseinander, lassen sich spätere Änderungen möglicherweise nicht mehr ohne Weiteres übernehmen. Eine 2026 veröffentlichte Studie der Linux Foundation untersuchte unter anderem den Aufwand für private Forks. 45 Prozent der 567 Befragten gaben an, solche Forks zu pflegen. Für 238 Teilnehmer lagen dazu genauere Angaben vor. Im Mittel kamen sie auf 86 private Forks pro Organisation und 60 Arbeitsstunden für Wartung und Integration je Fork und Release-Zyklus. Das entspricht durchschnittlich 5.160 Arbeitsstunden [16].
Der Aufwand unterscheidet sich deutlich nach Größe der Organisation. Für kleine Organisationen mit bis zu 249 Beschäftigten errechnete die Studie 147 Stunden pro Release-Zyklus, für mittlere 4.984 und für Organisationen mit mehr als 5.000 Beschäftigten 11.152 Stunden [16]. Die Zahlen lassen sich allerdings nicht auf alle Unternehmen übertragen: 72 Prozent der Befragten arbeiteten in Organisationen, die Open Source nicht nur nutzten, sondern auch selbst dazu beitrugen [16]. Das spricht nicht dafür, jede verwendete Bibliothek vorsorglich selbst zu pflegen. Auch eine finanzielle Beteiligung ist nicht bei jedem Projekt sinnvoll. Unternehmen verwenden schließlich eine große Zahl freier Komponenten und für den eigenen Betrieb sind längst nicht alle gleich wichtig.
Wer bezahlt die Wartung?
SUSE, dessen deutsche Gesellschaft ihren Sitz in Nürnberg hat, bietet für den SUSE Linux Enterprise Server, kurz SLES, den Long Term Service Pack Support. Damit können Unternehmen einzelne Service Packs bis zu drei Jahre über den regulären Wartungszeitraum hinaus einsetzen. SUSE liefert in dieser Zeit weiterhin Sicherheitsupdates und Fehlerkorrekturen. Unternehmen kaufen damit nicht einfach nur Unterstützung bei Problemen, sondern bezahlen dafür, dass eine bestimmte Softwarebasis für einen festgelegten Zeitraum weiter gepflegt wird. Denn die ursprünglichen Open-Source-Projekte können einzelne der enthaltenen Versionen zu diesem Zeitpunkt bereits aufgegeben haben [17]. Ähnliche Modelle gibt es auch bei anderen Enterprise-Distributionen wie Red Hat oder Ubuntu.
Die Sovereign Tech Agency wird vom Bundesministerium für Digitales und Staatsmodernisierung finanziert und investiert in grundlegende Open-Source-Technologien. 2025 startete sie zusätzlich ein einjähriges Fellowship für Maintainer. Sechs Maintainer wurden dabei finanziell unterstützt und arbeiteten an 18 kritischen Basistechnologien. 2026 wurde das Programm fortgesetzt und erweitert. Neben Maintainern können sich inzwischen auch Community Manager und Technical Writer bewerben [18]. Unternehmen können ebenfalls versuchen, die vorhandene Wartung zu erhalten, bevor sie ausfällt. Das kann Geld bedeuten, aber genauso Entwicklerzeit, Tests, Dokumentation oder Beiträge zum Projekt. Ein Patch, der upstream aufgenommen wird, muss nicht dauerhaft nur im eigenen Fork gepflegt werden. Ein Maintainer, der für seine Arbeit bezahlt wird, hat möglicherweise mehr Zeit für das Projekt. Professioneller Support kann die Verantwortung für bestimmte Aufgaben vertraglich regeln.
Ein freiwilliges Modell dafür ist der Open Source Pledge. Mitgliedsunternehmen verpflichten sich, jährlich mindestens 2.000 US-Dollar pro beschäftigtem Vollzeitentwickler direkt an Open-Source-Maintainer oder Foundations zu zahlen [19]. Welche Projekte sie unterstützen, dürfen die Unternehmen selbst entscheiden. Einmal im Jahr veröffentlichen sie, wie viele Entwickler sie beschäftigen, wie viel sie gezahlt haben und an wen das Geld ging. Der Open Source Pledge verwaltet die Zahlungen nicht. Die finanzielle Hilfe geht direkt an die ausgewählten Maintainer oder Organisationen. Eine direkte Verbindung zwischen der Zahlung und den eigenen Abhängigkeiten verlangt der Pledge nicht. Ein Unternehmen kann also auch Projekte unterstützen, die nichts mit seinen eigenen Produkten zu tun haben [19].
Fazit
Open Source verpflichtet niemanden dazu, ein Projekt für immer zu pflegen. Ein Unternehmen kann aber auch nicht voraussetzen, dass andere diese Arbeit für immer übernehmen. Spätestens wenn eine Komponente für den eigenen Betrieb unverzichtbar wird, wird aus dem Problem des Projekts ein eigenes Risiko. Wer eine Komponente langfristig braucht, muss sich deshalb auch damit beschäftigen, wer sie langfristig pflegt.
- Nagle, F., Powell, K., Zitomer, R., & Wheeler, D. A. (2024). Census III of free and open source software: Application libraries. Linux Foundation Research, OpenSSF & Laboratory for Innovation Science at Harvard. Abgerufen am 20. Oktober 2026 von https://www.linuxfoundation.org/hubfs/LF%20Research/lfr_censusiii_120424a.pdf
- Nourry, O., Kondo, M., Saito, S., Iimura, Y., Ubayashi, N., & Kamei, Y. (2025). Abandonment and resilience: Understanding core developer turnover in open-source software. IEICE Transactions on Information and Systems, E108-D(11), 1412–1415. https://doi.org/10.1587/transinf.2025EDL8005
- Collin, L. (2022, 8. Juni). Re: [xz-devel] XZ for Java [Mailing-list post]. xz-devel. Abgerufen am 20. Oktober 2026 von https://www.mail-archive.com/xz-devel%40tukaani.org/msg00567.html
Collin, L. (2022, 29. Juni). Re: [xz-devel] XZ for Java [Mailing-list post]. xz-devel. Abgerufen am 20. Oktober 2026 von https://www.mail-archive.com/xz-devel%40tukaani.org/msg00571.html - Weizenbaum, N. (2024, 24. Juli). Node Sass is end-of-life. Sass. Abgerufen am 20. Oktober 2026 von https://sass-lang.com/blog/node-sass-is-end-of-life/
- Kim, N. (2020, 20. Januar). Project future [GitHub issue #1289]. actix/actix-web. Abgerufen am 20. Oktober 2026 von https://github.com/actix/actix-web/issues/1289
actix. (o. J.). Releases: actix/actix-web. GitHub. Abgerufen am 20. Oktober 2026 von https://github.com/actix/actix-web/releases - Cloud Native Computing Foundation. (o. J.-a). Leadership selection. CNCF Contributors. Abgerufen am 20. Oktober 2026 von https://contribute.cncf.io/projects/best-practices/governance/leadership-selection/
Cloud Native Computing Foundation. (o. J.-b). Project services. CNCF Contributors. Abgerufen am 20. Oktober 2026 von https://contribute.cncf.io/resources/services/ - National Institute of Standards and Technology. (2024a). Software security in supply chains: Open source software controls. Abgerufen am 20. Oktober 2026 von https://www.nist.gov/itl/executive-order-14028-improving-nations-cybersecurity/software-supply-chain-security-guidance-22
- npm, Inc. (2018, 27. November). Details about the event-stream incident. npm Blog. Abgerufen am 20. Oktober 2026 von https://blog.npmjs.org/post/180565383195/details-about-the-event-stream-incident.html
- National Institute of Standards and Technology. (2020). Security and privacy controls for information systems and organizations (NIST SP 800-53 Rev. 5; Control SA-22: Unsupported system components). Abgerufen am 20. Oktober 2026 von https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-53r5.pdf
- Red Hat. (o. J.). Security backporting practice. Red Hat Customer Portal. Abgerufen am 20. Oktober 2026 von https://access.redhat.com/security/updates/backporting
- National Institute of Standards and Technology. (2024b). Software security in supply chains: Software bill of materials (SBOM). Abgerufen am 20. Oktober 2026 von https://www.nist.gov/itl/executive-order-14028-improving-nations-cybersecurity/software-supply-chain-security-guidance-20
- Open Source Security Foundation. (o. J.). Scorecard checks: Maintained. GitHub. Abgerufen am 20. Oktober 2026 von https://github.com/ossf/scorecard/blob/main/docs/checks.md
- Open Source Initiative. (o. J.). The MIT license. Abgerufen am 20. Oktober 2026 von https://opensource.org/license/mit
- Free Software Foundation. (2007). GNU General Public License, Version 3 (Section 15 “Disclaimer of Warranty”). Abgerufen am 20. Oktober 2026 von https://www.gnu.org/licenses/gpl-3.0.html
- Europäische Union. (2024). Verordnung (EU) 2024/2847 des Europäischen Parlaments und des Rates vom 23. Oktober 2024 über horizontale Cybersicherheitsanforderungen für Produkte mit digitalen Elementen (Cyber Resilience Act). Relevante Stellen: Art. 3 Nr. 14, Art. 13 Abs. 5, 6 und 8, Art. 24, Erwägungsgrund 18 sowie Anhang I Teil II Nr. 1. Abgerufen am 20. Oktober 2026 von https://eur-lex.europa.eu/legal-content/DE/TXT/?uri=CELEX:32024R2847
- Lawson, A., & Boysel, S. (2026). ROI for open source software contribution: Insight from the Open Source ROI Survey and economic model. Linux Foundation Research. https://doi.org/10.70828/XSJC5531
- SUSE. (o. J.-a). Product lifecycle support policies. Abgerufen am 20. Oktober 2026 von https://www.suse.com/support/policy-products/
SUSE. (o. J.-b). Contact us. Abgerufen am 20. Oktober 2026 von https://www.suse.com/company/legal/ - Röcher, T. (2026, 3. März). Jetzt bewerben: Sovereign Tech Fellowship. Sovereign Tech Agency. Abgerufen am 20. Oktober 2026 von https://www.sovereign.tech/de/neuigkeiten/fellowship-2026-jetzt-bewerben
Sovereign Tech Agency. (o. J.). FAQ. Abgerufen am 20. Oktober 2026 von https://www.sovereign.tech/de/faq - Open Source Pledge. (o. J.-a). About the pledge. Abgerufen am 20. Oktober 2026 von https://opensourcepledge.com/about/
Open Source Pledge. (o. J.-b). Join the pledge. Abgerufen am 20. Oktober 2026 von https://opensourcepledge.com/join/